Wyobraź sobie standardowy system bankowy. Kiedy chcesz przelać pieniądze, logujesz się na swoje konto, podajesz hasło i zlecasz operację. Bank zagląda do swojej centralnej bazy danych, sprawdza, czy hasło się zgadza, weryfikuje Twoje saldo i wysyła środki. Bank jest tu ostatecznym arbitrem.
Teraz spójrzmy na kurs Bitcoina. W tej sieci nie ma banku. Nie ma centralnego serwera. Nie ma bazy z loginami i hasłami. Nikt nie wie, jak się nazywasz.
Mimo to, każdego dnia w sieci Bitcoin procesowane są setki tysięcy transakcji o wartości miliardów dolarów. Sieć bezbłędnie potrafi odpowiedzieć na jedno fundamentalne pytanie: „Czy osoba zlecająca tę transakcję rzeczywiście ma prawo wydać te środki?”
Jak blockchain może to zweryfikować, skoro nigdy nie wysyłasz do sieci żadnego tajnego hasła?
Odpowiedź opiera się na matematycznym fundamencie, jakim jest para kluczy: klucz prywatny i klucz publiczny. Zrozumienie, jak one działają, to absolutna podstawa do bezpiecznego poruszania się w świecie kryptowalut. Mówiąc wprost – bez tej wiedzy ryzykujesz utratę kapitału.
Rozłóżmy ten mechanizm na czynniki pierwsze. Bez owijania w bawełnę.
- Czym jest kryptografia asymetryczna?
- Co to jest klucz prywatny?
- Jak wygląda klucz prywatny?
- Co to jest klucz publiczny?
- Jak z klucza prywatnego powstaje klucz publiczny?
- Dlaczego nie można obliczyć klucza prywatnego z publicznego?
- Klucz publiczny a adres Bitcoin – to nie jest to samo
- Co właściwie można udostępniać? (Kluczowe zasady)
- Jak klucz prywatny pozwala wysłać Bitcoin?
- Czym jest podpis cyfrowy?
- ECDSA i Schnorr – jak Bitcoin podpisuje transakcje?
- Czy blockchain zna mój klucz prywatny?
- Gdzie przechowywany jest klucz prywatny?
- Jak działa hardware wallet w kontekście kluczy?
- Czy kryptowaluty znajdują się w kluczu prywatnym lub w portfelu sprzętowym?
- Klucz prywatny a seed phrase – czym się różnią?
- Dlaczego jeden portfel ma tak wiele adresów?
- Droga kryptowalut na jednym schemacie (Podsumowanie mechaniki)
- Co się stanie, jeśli zgubię klucz prywatny?
- Co się stanie, jeśli ktoś pozna mój klucz prywatny?
- Klucz prywatny a hasło do portfela / PIN – czym się różnią?
- Porównanie: Klucz prywatny, klucz publiczny, adres i seed phrase
- „Not your keys, not your coins” – co to naprawdę oznacza?
- Czy ktoś może przypadkiem wygenerować taki sam klucz prywatny co ja?
- Czy komputery kwantowe mogą złamać klucze Bitcoina?
- Mity kontra Fakty o kluczach
- 7 kluczowych zasad bezpieczeństwa w pigułce
- Od klucza prywatnego do transakcji Bitcoin – infografika
- FAQ – Najczęściej zadawane pytania
Czym jest kryptografia asymetryczna?
Aby zrozumieć klucze w kryptowalutach, musisz najpierw zrozumieć ideę kryptografii asymetrycznej (znanej też jako kryptografia klucza publicznego).
W klasycznym szyfrowaniu symetrycznym używasz tego samego klucza (hasła) do zamknięcia i otwarcia kłódki. Jeśli chcesz, aby ktoś odczytał Twoją wiadomość, musisz mu podać to tajne hasło. To ryzykowne.
Kryptografia asymetryczna rozwiązuje ten problem. Zamiast jednego klucza, generowana jest para matematycznie powiązanych kluczy:
-
Klucz prywatny (Private Key) – absolutny sekret, który zostaje u Ciebie. Służy do tworzenia podpisów cyfrowych (autoryzacji).
-
Klucz publiczny (Public Key) – informacja jawna, którą możesz pokazać całemu światu. Służy wyłącznie do weryfikacji tego, co zostało zrobione kluczem prywatnym.
Zasada działania w sieci Bitcoin:
W Bitcoinie kryptografia asymetryczna nie służy do „szyfrowania” (ukrywania) treści transakcji – kwoty i adresy w blockchainie są jawne. Służy ona do autoryzacji. Za pomocą klucza prywatnego składasz matematyczny dowód (podpis), że masz prawo wydać dane środki. Sieć używa Twojego klucza publicznego, aby ten dowód sprawdzić.
Co to jest klucz prywatny?
Klucz prywatny w kryptowalutach to unikalny, tajny ciąg znaków, który daje pełną kontrolę nad środkami przypisanymi do odpowiadającego mu adresu.
Mówiąc bardziej technicznie: jest to po prostu bardzo duża, losowo wygenerowana liczba. W przypadku Bitcoina jest to liczba 256-bitowa, wybierana z określonego, gigantycznego zakresu.
Kluczowe fakty o kluczu prywatnym:
-
Jest jedynym dowodem własności. W systemie blockchain kontrolę nad środkami ma ten, kto kontroluje klucz prywatny.
-
Musi pozostać tajny. Jeśli ktokolwiek pozna Twój klucz prywatny, uzyskuje matematyczną możliwość podpisania transakcji i kradzieży Twoich środków.
-
Służy do podpisywania. Używasz go (za pośrednictwem oprogramowania portfela) do generowania podpisu cyfrowego pod transakcją wychodzącą.
Ważne rozróżnienie: Często mówi się, że klucz prywatny to „hasło do Bitcoina”. To błąd i zbyt duże uproszczenie. Hasło chroni dostęp do konta na cudzym serwerze (np. na Facebooku). Klucz prywatny jest narzędziem kryptograficznym, które lokalnie generuje matematyczny dowód autoryzacji.
Jak wygląda klucz prywatny?
Ta sama ogromna liczba (klucz prywatny) może być zapisana w różnych formatach, aby oprogramowanie mogło ją łatwiej przetworzyć.
Oto jak mógłby wyglądać klucz prywatny w różnych formatach.
(Poniższe dane to wyłącznie [PRYWATNY KLUCZ – PRZYKŁAD EDUKACYJNY]. Nigdy nie wysyłaj środków na adresy powiązane z kluczami z internetu).
-
Format Hexadecimal (szesnastkowy):
E9873D79C6D87DC0FB6A5778633389F4453213303DA61F20BD67FC233AA33262 -
Format WIF (Wallet Import Format) – używany najczęściej w Bitcoinie:
L53fCHmQhbNp1B4JipfBtfeHZH7cAibzG9oK19XFiFzxHgAkz6V5
W dzisiejszych czasach, korzystając z nowoczesnych portfeli sprzętowych lub aplikacji (np. Trezor, Ledger, Electrum), nigdy nie zobaczysz i nie musisz ręcznie kopiować swojego klucza prywatnego w takiej formie. Portfel zarządza nimi w tle, a Ty obcujesz jedynie ze swoją frazą odzyskiwania (seed phrase).
Co to jest klucz publiczny?
Klucz publiczny to ciąg znaków wygenerowany matematycznie na podstawie klucza prywatnego.
O ile klucz prywatny służy do tworzenia podpisu, o tyle klucz publiczny służy do weryfikacji tego podpisu przez innych uczestników sieci (węzły / nodes).
Cechy klucza publicznego:
-
Jest kryptograficznie związany z jednym, konkretnym kluczem prywatnym.
-
Może zostać bezpiecznie ujawniony (i ostatecznie ląduje w publicznym blockchainie w momencie wydawania środków).
-
Sam w sobie nie daje żadnej możliwości wydania kryptowalut.
-
Nie da się z niego odtworzyć klucza prywatnego.
Intuicja: Wyobraź sobie pieczątkę i jej odcisk na papierze. Klucz prywatny to fizyczna, unikalna pieczątka, którą trzymasz w sejfie. Klucz publiczny to wzór odcisku wywieszony na tablicy ogłoszeń. Każdy, kto spojrzy na dokument z postawioną przez Ciebie pieczątką, może podejść do tablicy i porównać wzór (zweryfikować autentyczność). Nikt jednak na podstawie samego wzoru z tablicy nie jest w stanie wyprodukować fizycznej pieczątki (klucza prywatnego).
Jak z klucza prywatnego powstaje klucz publiczny?
To tu zaczyna się prawdziwa magia matematyki. Przekształcenie klucza prywatnego w publiczny odbywa się tylko w jedną stronę.
Klucz prywatny → Operacja matematyczna → Klucz publiczny
W przypadku Bitcoina operacja ta opiera się na kryptografii krzywych eliptycznych (ang. Elliptic Curve Cryptography – ECC), a dokładnie na standardzie oznaczonym jako secp256k1.
Jak to działa w ogromnym uproszczeniu?
-
Na wykresie znajduje się specyficzna krzywa (krzywa eliptyczna) oraz punkt startowy (Punkt G).
-
Twój klucz prywatny to liczba (nazwijmy ją $k$).
-
Aby uzyskać klucz publiczny, komputer „mnoży” punkt startowy G przez Twój klucz prywatny $k$. W matematyce krzywych eliptycznych oznacza to „skakanie” po krzywej $k$ razy, zgodnie z określonymi regułami geometrycznymi.
-
Punkt na wykresie, na którym wylądujesz po wykonaniu tych wszystkich skoków, to Twój klucz publiczny (zestaw współrzędnych X i Y).
Wyznaczenie klucza publicznego z prywatnego dla nowoczesnego procesora trwa ułamki sekund. Operacja jest prosta i przewidywalna.
Dlaczego nie można obliczyć klucza prywatnego z publicznego?
Znasz punkt startowy (G). Znasz punkt końcowy (klucz publiczny). Dlaczego po prostu nie sprawdzisz, ile skoków (klucz prywatny) wykonano, by tam dotrzeć?
Zjawisko to nazywa się w matematyce problemem logarytmu dyskretnego krzywej eliptycznej (ECDLP).
W tradycyjnej matematyce, jeśli $A times B = C$, i znasz $B$ oraz $C$, łatwo obliczysz $A$ (dzieląc $C$ przez $B$). Na krzywej eliptycznej „dzielenie” nie istnieje. Trasa skoków jest tak chaotyczna i zapętlona, że znając punkt końcowy, nie masz pojęcia, jaką ścieżką ktoś do niego doszedł.
Jedyną metodą na znalezienie klucza prywatnego na podstawie publicznego jest brute-force – czyli zgadywanie po kolei każdej możliwej liczby (skoku) od 1 do maksimum, aż trafisz w punkt końcowy.
Biorąc pod uwagę rozmiar klucza Bitcoina (256 bitów), przestrzeń możliwych kluczy jest tak absurdalnie wielka, że wszystkie komputery na Ziemi pracujące od początku wszechświata nie zdołałyby sprawdzić nawet ułamka procenta tych kombinacji. Zgadywanie jest całkowicie niepraktyczne. Twoje środki chroni czysta termodynamika i prawa fizyki.
Klucz publiczny a adres Bitcoin – to nie jest to samo
Tu początkujący popełniają największy błąd. Bardzo często utożsamiają klucz publiczny z adresem portfela. Zapamiętaj: Public key ≠ Adres.
Adres kryptowalutowy to informacja, którą podajesz komuś, gdy chcesz otrzymać płatność (np. bc1qxy2kgdygjrsqtzq2n0yrf2493p83kkfjhx0wlh).
Jak powstaje adres (w klasycznym modelu Bitcoina)?
-
Wygenerowany zostaje klucz prywatny.
-
Z niego obliczany jest klucz publiczny.
-
Klucz publiczny przepuszczany jest przez funkcje haszujące (SHA-256 oraz RIPEMD-160).
-
Wynik jest poddawany kodowaniu (np. Base58Check lub Bech32 dla adresów SegWit), aby był krótszy i łatwiejszy do odczytania przez człowieka.
-
Powstaje adres.
Klucz prywatny → Klucz publiczny → Haszowanie i kodowanie → Adres
Dlaczego to ważne?
Adres jest matematycznym „skrótem” (haszem) klucza publicznego lub instrukcją określającą warunki wydania środków (jak w przypadku nowszych adresów Taproot). Kiedy ktoś wysyła Ci Bitcoiny, blockchain rejestruje, że środki zostały przypisane do skrótu Twojego klucza publicznego, a nie do samego klucza.
Dopiero w momencie, gdy Ty decydujesz się wydać te środki, ujawniasz sieci swój pełny klucz publiczny, aby sieć mogła sprawdzić, czy hasz się zgadza i czy podpis jest poprawny.
Eksperyment myślowy: Jak Bitcoin sprawdza, kim jesteś?
Jak Bitcoin wie, że Ty to Ty, skoro nie zna Twojego nazwiska?
Nie wie. I wcale go to nie obchodzi.
Blockchain w ogóle nie autoryzuje „osoby” (tożsamości człowieka). Blockchain weryfikuje wyłącznie kontrolę kryptograficzną. Sprawdza, czy dostarczone dane (podpis cyfrowy + klucz publiczny) kryptograficznie pasują do warunku zablokowania środków (adresu). Instytucja (bank) weryfikuje tożsamość. Blockchain weryfikuje matematykę.
Co właściwie można udostępniać? (Kluczowe zasady)
Aby uniknąć pomyłek, stosuj tę bezwzględną regułę dotyczącą dzielenia się danymi z Twojego portfela:
| Element | Czy można udostępnić? | Komentarz |
| Adres | TAK | Możesz go przekazać każdemu, kto ma Ci wysłać środki. Śmiało publikuj go na stronie czy w social mediach. |
| Klucz publiczny | Zazwyczaj NIE / Zależy | Nie jest tajny w sensie bezpieczeństwa środków (jego znajomość nie pozwala na kradzież), ale dla zachowania prywatności nie podaje się go na co dzień. Sieć i tak pozna go w momencie wysyłania przez Ciebie transakcji. |
| Klucz prywatny | NIGDY | Jego udostępnienie równa się natychmiastowej utracie kontroli nad środkami. |
| Seed phrase (Fraza odzyskiwania) | NIGDY | To absolutny klucz-matka. Daje dostęp do wszystkich kluczy prywatnych i wszystkich środków w portfelu. Pod żadnym pozorem nie wpisuj jej nigdzie poza sprawdzonym portfelem sprzętowym. |
Więcej o seed phrase przeczytasz w naszym artykule: Seed phrase – czym jest fraza odzyskiwania i dlaczego jej utrata może oznaczać utratę kryptowalut?
Jak klucz prywatny pozwala wysłać Bitcoin?
Połączmy kropki. Załóżmy, że chcesz wysłać 0.5 BTC do znajomego. Jak to działa pod maską, skoro klucz prywatny nie opuszcza Twojego urządzenia? Zrozumienie tego procesu (opartego na modelu UTXO – Unspent Transaction Output) to serce działania blockchaina.
-
Przygotowanie transakcji: Twój portfel tworzy surową strukturę danych. Mówi w niej: „Biorę te 0.5 BTC, które wcześniej otrzymałem, i przypisuję je do adresu mojego znajomego”.
-
Podpisanie (rola klucza prywatnego): Portfel bierze te surowe dane transakcji i używa Twojego klucza prywatnego, by przepuścić je przez algorytm podpisujący. Wynikiem tej operacji jest Podpis Cyfrowy (ciąg znaków).
-
Wysyłka (Broadcast): Portfel wysyła w eter do węzłów sieci (nodes) pakiet informacji:
-
Treść transakcji.
-
Twój podpis cyfrowy.
-
Twój klucz publiczny.
(Uwaga: Nigdzie w tym pakiecie nie ma Twojego klucza prywatnego!)
-
-
Weryfikacja przez sieć: Węzły sieci otrzymują transakcję. Sprawdzają:
-
Czy klucz publiczny pasuje do adresu, na którym do tej pory leżały środki? (Tak).
-
Czy używając tego klucza publicznego i treści transakcji, matematyka potwierdza, że podpis został złożony przez prawowity klucz prywatny? (Tak).
-
-
Zatwierdzenie: Górnicy włączają transakcję do bloku. Środki zmieniają właściciela.
Kluczowy wniosek: Do sieci trafia jedynie kryptograficzny dowód (podpis), że posiadasz klucz prywatny. Sam klucz nigdy nie opuszcza Twojego urządzenia.
Czym jest podpis cyfrowy?
Podpis cyfrowy często porównuje się do podpisu odręcznego, ale ta analogia jest mocno niedoskonała.
Analogia podpisu odręcznego (gdzie się załamuje):
Twój odręczny podpis pod umową zawsze wygląda tak samo. Gdyby ktoś go skopiował (skserował) i wkleił pod innym dokumentem – np. pod pożyczką – oszustwo mogłoby się udać.
Podpis kryptograficzny (rzeczywistość):
Podpis cyfrowy jest unikalny dla każdej pojedynczej transakcji.
Zależy od dwóch czynników:
-
Twojego klucza prywatnego.
-
DOKŁADNEJ treści transakcji (kwoty, adresata).
Jeśli podpiszesz transakcję na „1 BTC do Jana”, powstanie unikalny ciąg znaków X. Jeśli ktoś spróbuje wziąć ten podpis X i doczepić go do transakcji „100 BTC do Hakera”, węzły sieci natychmiast ją odrzucą. Dlaczego? Bo zmiana choćby jednego bitu w treści wiadomości (transakcji) sprawia, że matematyczna weryfikacja podpisu przy użyciu klucza publicznego kończy się twardym błędem „Fałsz”.
Podpisu cyfrowego nie da się przenieść z jednej transakcji na drugą.
ECDSA i Schnorr – jak Bitcoin podpisuje transakcje?
Algorytm, który przekształca Twój klucz prywatny i treść transakcji w ten unikalny podpis cyfrowy, to w klasycznym Bitcoinie ECDSA (Elliptic Curve Digital Signature Algorithm). Jest to historycznie najważniejszy i najszerzej wykorzystywany mechanizm w sieci.
Jednak Bitcoin ewoluuje. W 2021 roku wprowadzono aktualizację o nazwie Taproot. Przyniosła ona do sieci alternatywny schemat podpisywania o nazwie Podpisy Schnorra (według standardu BIP340).
Dlaczego to ważne?
-
ECDSA: Działa świetnie, ale jest stosunkowo duży rozmiarem i mało elastyczny przy skomplikowanych transakcjach wielopodpisowych (Multisig).
-
Schnorr: Pozwala na „agregację kluczy”. Jeśli kilka osób składa się na jedną transakcję ze wspólnego portfela (np. zarząd firmy autoryzujący przelew), w przypadku ECDSA wszyscy muszą ujawnić swoje podpisy oddzielnie. Schnorr pozwala połączyć wiele podpisów i kluczy publicznych w jeden wspólny podpis i jeden klucz. Z zewnątrz, na blockchainie, skomplikowana transakcja wygląda jak zwykła, pojedyncza płatność. To potężny zysk dla prywatności i niższe opłaty sieciowe.
Nie oznacza to jednak, że Bitcoin zrezygnował z ECDSA. Sposób podpisania zależy od tego, jakiego typu adresu (skryptu) używasz do przetrzymywania środków.
Czy blockchain zna mój klucz prywatny?
NIE. To najważniejsza właściwość całego systemu.
Z technicznego punktu widzenia blockchain to jawna, rozproszona baza danych (rejestr – ledger). Są w nim zapisane adresy, klucze publiczne, podpisy cyfrowe i wartości transakcji.
Twój klucz prywatny znajduje się wyłącznie po Twojej stronie – na Twoim komputerze, w aplikacji w telefonie, na kartce papieru lub w portfelu sprzętowym. Właśnie na tym polega potęga asymetrycznej kryptografii: pozwala udowodnić całemu światu (sieci Bitcoin), że znasz sekret (klucz prywatny), bez konieczności ujawniania tego sekretu komukolwiek, wliczając w to samą sieć!
Gdzie przechowywany jest klucz prywatny?
Ponieważ utrata klucza równa się utracie środków, to, gdzie go przechowujesz, definiuje Twoje bezpieczeństwo. Istnieje kilka podejść (szerzej omówionych w artykułach o portfelach kryptowalutowych i hardware walletach):
-
Giełda (Portfel custodial): Zaskoczenie! Jeśli trzymasz środki na giełdzie takiej jak Binance czy Kraken, Ty nie masz klucza prywatnego. Klucz posiada giełda. Ty masz tylko tradycyjny login i hasło do ich strony internetowej, a giełda obiecuje (w wewnętrznej bazie danych), że dany kawałek z ich potężnego kryptowalutowego skarbca należy do Ciebie.
-
Hot Wallet (Portfel oprogramowania / Software wallet): Aplikacja na telefon (np. Trust Wallet) lub komputer (np. Electrum). Klucz prywatny jest generowany i przechowywany w pamięci Twojego urządzenia, zaszyfrowany Twoim PIN-em lub hasłem. Jest to forma self-custody (pełna kontrola), ale z ryzykiem: Twoje urządzenie jest cały czas podłączone do internetu (jest „gorące”). Jeśli pobierzesz złośliwe oprogramowanie (malware), hackerzy mogą wykraść klucze z Twojego dysku.
-
Hardware Wallet (Portfel sprzętowy / Cold wallet): Najbezpieczniejsze rozwiązanie (np. Trezor, Ledger, Coldcard). To dedykowane urządzenie offline, którego jedynym zadaniem jest bezpieczne przechowywanie kluczy prywatnych i podpisywanie transakcji poza środowiskiem podłączonym do internetu.
Jak działa hardware wallet w kontekście kluczy?
Aby w pełni zrozumieć bezpieczeństwo portfeli sprzętowych, musisz zrozumieć ich komunikację z komputerem:
Komputer (niezaufany) ↔ Hardware Wallet (zaufany)
-
Chcesz wysłać Bitcoina. Twój zainfekowany wirusami komputer przygotowuje zarys transakcji.
-
Komputer przesyła te surowe dane kablem USB do hardware walleta z prośbą o podpis.
-
Hardware wallet NIE oddaje komputerowi klucza prywatnego. Zamiast tego, wyświetla na swoim fizycznym ekranie treść transakcji: „Wysyłasz 0.5 BTC na adres xyz… Zgadza się?”.
-
Sprawdzasz ekran. Jeśli wszystko gra, wciskasz fizyczny przycisk na urządzeniu.
-
Dopiero wtedy układ scalony (Secure Element / mikrokontroler) wewnątrz hardware walleta bierze zaszyty w nim klucz prywatny i tworzy podpis cyfrowy.
-
Urządzenie odsyła do komputera wyłącznie gotowy podpis.
-
Komputer wysyła transakcję w sieć.
Nawet jeśli Twój komputer jest kontrolowany przez stado hakerów, nie mogą oni ukraść Twoich Bitcoinów, ponieważ klucz prywatny fizycznie nie ma możliwości opuszczenia portfela sprzętowego.
Czy kryptowaluty znajdują się w kluczu prywatnym lub w portfelu sprzętowym?
NIE. To najczęstszy mit kryptowalutowy.
Żadne fizyczne „monety” nie istnieją. Kryptowaluty nie znajdują się:
-
W kluczu prywatnym.
-
We frazie odzyskiwania (seed phrase).
-
W Twoim telefonie.
-
Na urządzeniu hardware wallet (np. Trezorze).
Gdzie zatem są?
Bitcoiny istnieją wyłącznie jako cyfrowe zapisy w globalnej księdze rachunkowej (blockchainie). Konkretnie, funkcjonują jako tzw. UTXO (niewydane wyjścia transakcji) przypisane do określonych zamków kryptograficznych (skryptów i adresów).
Klucz prywatny to tylko narzędzie – pasujący „klucz” do tego zamka. Twój portfel sprzętowy to po prostu pęk kluczy. Jeśli wyrzucisz sprzętowy portfel do rzeki, Twoje Bitcoiny nie toną. Zostają na blockchainie. Musisz tylko kupić nowe urządzenie i odtworzyć swój pęk kluczy za pomocą kopii zapasowej.
Klucz prywatny a seed phrase – czym się różnią?
To jedno z najważniejszych zagadnień. W starszych czasach Bitcoina użytkownicy musieli robić kopię zapasową każdego nowo wygenerowanego klucza prywatnego osobno (np. w pliku wallet.dat). Było to kłopotliwe i groziło utratą danych.
Dziś używamy standardu BIP39. Dzięki niemu nie operujemy na surowych, losowych ciągach znaków, ale na Seed Phrase (frazie odzyskiwania) – to zazwyczaj 12 lub 24 angielskie słowa (np. apple bacon cat dog...).
Jak to się ma do klucza prywatnego? Zależność jest następująca (w modelu portfela hierarchiczno-deterministycznego – HD, standardy BIP32, BIP44):
-
Krok 1: Portfel losuje 12/24 słowa (Seed phrase).
-
Krok 2: Ze słów tych algorytm generuje główny ziarno kryptograficzne (Seed).
-
Krok 3: Z ziarna powstaje Główny Klucz Prywatny (Master Private Key).
-
Krok 4: Za pomocą matematycznych dróg wyprowadzania (derivation paths), z Master klucza portfel generuje:
-
Klucz prywatny nr 1 → Klucz publiczny nr 1 → Adres nr 1
-
Klucz prywatny nr 2 → Klucz publiczny nr 2 → Adres nr 2
-
Klucz prywatny nr 3 → … aż do nieskończoności.
-
Podsumowując różnicę:
Jedna Seed Phrase to ziarenko, z którego wyrasta całe drzewo kluczy prywatnych. Nie pisz nigdy, że „seed phrase to klucz prywatny”. Seed phrase pozwala matematycznie odtworzyć dziesiątki tysięcy różnych kluczy prywatnych i powiązanych z nimi adresów.
Aby zgłębić ten temat, polecam lekturę: Jak przesyłać kryptowaluty z Binance na portfel prywatny lub inną giełdę? – tam opisujemy proces konfiguracji takiego portfela.
Dlaczego jeden portfel ma tak wiele adresów?
Jeśli kiedykolwiek używałeś portfela Bitcoin (np. Electrum lub Ledger Live), zauważyłeś pewnie, że po każdej transakcji portfel podsuwa Ci nowy, inny adres do odbierania środków. Posiadasz jedno urządzenie, jedną seed phrase, a ciągle nowe adresy. Dlaczego?
-
Prywatność: Bitcoin jest księgą publiczną. Gdybyś używał zawsze jednego adresu (jak numeru konta w banku), każdy, kto kiedykolwiek by Ci zapłacił, mógłby wejść w eksplorator bloków i zobaczyć całą Twoją historię finansową – ile masz pieniędzy i na co je wydajesz. Używanie nowego adresu (z nowego klucza publicznego, wygenerowanego z nowego klucza prywatnego w hierarchii Twojego drzewa HD) przy każdej transakcji rozmywa ten ślad.
-
Architektura UTXO (reszty): Gdy wysyłasz transakcję, Bitcoin wymaga, abyś wydał całą „monetę” (UTXO), jaką posiadasz pod danym adresem. Jeśli masz 1 BTC, a wysyłasz komuś 0.1 BTC, musisz wysłać pełny 1 BTC, z czego 0.1 idzie do odbiorcy, a reszta (0.9 BTC) wraca do Ciebie. Mądre portfele wysyłają tę resztę na nowo wygenerowany adres, tzw. change address (adres reszty), o którym nikt z zewnątrz nie wie, że należy do Ciebie.
Wszystkie te setki kluczy prywatnych i adresów są dla Ciebie zarządzane niewidzialnie przez portfel i wszystkie można odzyskać z jednej frazy (seed phrase).
Droga kryptowalut na jednym schemacie (Podsumowanie mechaniki)
Oto jak łączy się wszystko, o czym przeczytałeś, w jedną logiczną całość:
Faza 1: Konfiguracja portfela (Odbieranie środków)
-
SEED PHRASE(Generowanie początkowego losowego sekretu – 24 słowa)↓ (Standard HD – BIP32/BIP44)
-
HIERARCHIA KLUCZY(Drzewo nieskończonej liczby kluczy)↓
-
KLUCZ PRYWATNY(Wylosowany klucz np. nr #1)↓ (Mnożenie na krzywej eliptycznej secp256k1)
-
KLUCZ PUBLICZNY(Matematyczny odpowiednik)↓ (Haszowanie i formatowanie)
-
ADRES(Warunek wydania środków. Podajesz go nadawcy).
Faza 2: Wydawanie środków (Wysyłanie transakcji)
-
TRANSAKCJA(Zbudowanie zarysu: od kogo, ile, do kogo)↓
-
KLUCZ PRYWATNY(Używany w tle do zautoryzowania danych)↓ (Algorytm ECDSA / Schnorr)
-
PODPIS CYFROWY(Unikalny, matematyczny dowód zgody na transakcję)↓
-
SIEĆ BLOCKCHAIN(Węzły otrzymują transakcję + klucz publiczny + podpis)↓ (Weryfikacja przez sieć i dołączenie do bloku)
-
SUKCES: Środki wydane bez ujawnienia klucza prywatnego.
(Zastrzeżenie: Powyższy schemat to model edukacyjny. Konkretne kroki mogą się minimalnie różnić w zależności od wybranego blockchaina, typu portfela oraz rodzaju użytego skryptu wydawania środków, np. Taproot vs Legacy).
Co się stanie, jeśli zgubię klucz prywatny?
W świecie krypto, na ratunek składa się z kilku scenariuszy. Rozpatrzmy je chłodno:
-
Scenariusz A: Komputer się spalił, klucz prywatny w portfelu software’owym zniknął, ALE masz zapisaną Seed Phrase.
-
Rezultat: Nic się nie stało. Wpisujesz swoją frazę odzyskiwania w dowolny inny bezpieczny portfel. Algorytm HD na podstawie BIP39/BIP32 odtworzy z niej dokładnie te same klucze prywatne, odtworzy klucze publiczne, przeskanuje blockchain i odzyska dostęp do Twoich adresów i środków.
-
-
Scenariusz B: Usunąłeś aplikację, zapomniałeś PIN-u, a Seed Phrase zgubiłeś lub zniszczyłeś.
-
Rezultat: Środki przepadły bezpowrotnie. Nie ma centralnego biura obsługi klienta Bitcoina, do którego mógłbyś napisać. Bez klucza prywatnego (lub seed phrase, z której można go odtworzyć), kryptografia staje się żelaznym murem. Bitcoiny pozostaną na blockchainie, ale na zawsze zamrożone. Staną się „dotacją” dla wszystkich innych posiadaczy BTC, zmniejszając globalną podaż.
-
-
Scenariusz C: Portfel sprzętowy wpadł do jeziora.
-
Rezultat: Ponownie – o ile masz zapisaną na fizycznej kartce lub metalowej płytce swoją Seed Phrase, kupujesz nowe urządzenie i odzyskujesz dostęp. Urządzenie to tylko terminal.
-
Co się stanie, jeśli ktoś pozna mój klucz prywatny?
To najczarniejszy ze scenariuszy. Klucz prywatny należy traktować jako ostateczny sekret.
Jeśli haker (poprzez wirusa, złośliwy załącznik, fałszywą aplikację portfela) albo złodziej włamujący się do Twojego domu zdobędzie Twój klucz prywatny (lub Twoją seed phrase), zdobędzie pełną matematyczną zdolność do autoryzowania operacji Twoimi środkami.
Blockchain nie wie i nie wnika, kto fizycznie stuka w klawiaturę: prawowity właściciel, złodziej z drugiego końca świata, czy zautomatyzowany skrypt malware. Blockchain weryfikuje wyłącznie poprawność kryptograficzną podpisu. Ponieważ złodziej posiada teraz ten sam klucz co Ty, może wygenerować perfekcyjnie poprawny podpis.
Zazwyczaj kradzież następuje w ciągu kilku minut od kompromitacji klucza. Środki lądują w mikserach krypto i są nie do odzyskania. To najważniejsza lekcja bezpieczeństwa IT, jaką musisz przyswoić.
Klucz prywatny a hasło do portfela / PIN – czym się różnią?
Częstym błędem nowicjuszy jest utożsamianie PIN-u do aplikacji portfela z kluczem prywatnym.
-
Hasło / PIN: Zabezpiecza jedynie lokalny, fizyczny dostęp do konkretnej aplikacji (np. MetaMask) lub urządzenia (Trezor) leżącego na Twoim biurku. Jest jak kod do wejścia do budynku.
-
Klucz prywatny / Seed Phrase: Zabezpiecza fundamentalny dostęp do środków na poziomie globalnego blockchaina.
Eksperyment myślowy:
Złodziej wykrada z Twojej szuflady kartkę z zapisaną Seed Phrase (co de facto oznacza zdobycie Twoich kluczy prywatnych). Złodziej nie ma Twojego telefonu ani Twojego sprzętowego portfela. Nie zna też Twojego PIN-u. Czy jest w stanie ukraść środki?
TAK. Złodziej po prostu pobiera na swój własny komputer własny portfel, wpisuje Twoją frazę, algorytm regeneruje klucze prywatne, po czym złodziej zleca przelew. Twój stary portfel i PIN, który wciąż posiadasz, stają się w tym momencie bezwartościowe – środki właśnie zniknęły z adresów w blockchainie.
Porównanie: Klucz prywatny, klucz publiczny, adres i seed phrase
Poniższa tabela stanowi ostateczne zestawienie omawianych terminów:
| Element | Funkcja | Czy jest tajny? | Czy można udostępnić? | Co oznacza utrata (bez kopii)? | Co oznacza przejęcie przez osobę trzecią? |
| Seed phrase | Backup i odtworzenie całej hierarchii kluczy portfela. | TAK | NIE | Ryzyko całkowitej utraty dostępu, jeśli zgubisz również klucze/urządzenie. | Przejęcie dostępu do wielu kluczy i utrata wszystkich środków. |
| Klucz prywatny | Podpisywanie i autoryzacja transakcji w sieci. | TAK | NIE | Trwała utrata dostępu do środków (o ile nie masz seed phrase). | Opróżnienie powiązanego z nim adresu ze środków. |
| Klucz publiczny | Weryfikacja kryptograficzna poprawności podpisu przez węzły sieci. | Nie jak private key, ale wpływa na prywatność | Zależy od kontekstu (nie polecane publicznie). | Zwykle nie oznacza utraty środków (można wygenerować z klucza pryw.). | Nie daje sam w sobie kontroli nad środkami. |
| Adres | Wskazanie miejsca/warunku otrzymania płatności. | NIE | TAK | Nic – portfel wygeneruje kolejny. Środki pozostają bezpieczne. | Nic – głównie mniejsza prywatność Twoich operacji finansowych. |
| PIN / Hasło do aplikacji | Lokalna ochrona urządzenia, pliku lub programu. | TAK | NIE | Jeśli masz seed phrase – resetujesz aplikację. Jeśli nie – tracisz wszystko. | Jeśli atakujący ma Twoje urządzenie – uzyska lokalny dostęp i ukradnie środki. |
„Not your keys, not your coins” – co to naprawdę oznacza?
W świecie kryptowalut szybko spotkasz się z popularnym anglojęzycznym powiedzeniem: „Nie Twoje klucze, nie Twoje monety”.
Oznacza to fundamentalny podział na dwa modele kontroli nad środkami:
-
Custody (Kustodialny) – Trzymanie na giełdzie.
Zakładasz konto na platformie takiej jak Binance, Kraken czy zondacrypto. Wpłacasz tam pieniądze i kupujesz Bitcoina. Widzisz na ekranie piękny wykres i napis „Masz 1 BTC”. Ale uwaga: Ty nie posiadasz żadnego klucza prywatnego. To giełda posiada potężne portfele instytucjonalne i to ona trzyma w sejfach klucze prywatne zarządzające m.in. Twoimi środkami. Giełda kontroluje Bitcoina, a Tobie w swojej bazie SQL (jak w tradycyjnym banku) dopisuje saldo („IOU” – I owe you). Jeśli giełda zbankrutuje (jak FTX), zostaniesz zhakowana (jak Mt. Gox) lub zablokuje Twoje konto (np. z powodów regulacyjnych) – tracisz dostęp do „swoich” środków.
-
Self-custody (Samodzielna opieka) – Twój portfel.
Wypłacasz z giełdy zakupione Bitcoiny na własny portfel (software’owy lub hardware wallet), konfigurując go wcześniej za pomocą własnej Seed Phrase. Teraz to w Twoim urządzeniu znajduje się unikalny klucz prywatny. Posiadasz pełną i niczym nieograniczoną władzę nad środkami. Nikt nie może Ci ich zamrozić. Stajesz się swoim własnym bankiem.
Ale uwaga: Self-custody to potężna zaleta, ale i ogromna odpowiedzialność. Wyprowadzając środki z giełdy, zdejmujesz z nich odpowiedzialność za bezpieczeństwo i bierzesz ją na siebie. Jeśli zgubisz Seed Phrase lub dasz się nabrać hakerom, nikt nie zresetuje Ci hasła. Nie ma działu wsparcia IT.
Więcej o głośnych upadkach giełd i wadach braku własnych kluczy znajdziesz w artykule: Największe wpadki w historii rynku kryptowalut.
Czy ktoś może przypadkiem wygenerować taki sam klucz prywatny co ja?
To doskonałe pytanie, które pojawia się w głowie niemal każdego początkującego z zacięciem technicznym. Skoro klucz to tylko wygenerowana liczba, a na świecie powstają miliony portfeli, czy istnieje szansa na kolizję (wylosowanie przez kogoś obcego Twojego klucza i ukradzenie środków)?
Teoretycznie tak. W praktyce: Szansa na to jest mniejsza niż zderzenie z asteroidą w drodze po bułki, trafiając jednocześnie szóstkę w totolotka dziesięć razy z rzędu.
Dlaczego? To kwestia przestrzeni możliwych kombinacji (256 bitów).
Liczba dostępnych kluczy prywatnych w Bitcoinie jest zbliżona do liczby $2^{256}$. W zapisie dziesiętnym to w przybliżeniu liczba $10^{77}$ (1 i 77 zer). Szacuje się, że liczba atomów w całym obserwowalnym wszechświecie wynosi około $10^{80}$.
Jeżeli Twój portfel (sprzętowy, aplikacja) wykorzystuje prawidłowy generator liczb pseudolosowych (CSPRNG – Cryptographically Secure Pseudo-Random Number Generator), wylosowanie dwukrotnie takiego samego klucza prywatnego jest matematycznym i statystycznym absurdem. Twoje środki są bezpieczne dzięki potędze ogromnych liczb.
Czy komputery kwantowe mogą złamać klucze Bitcoina?
Poruszyliśmy temat łamania kluczy konwencjonalnymi metodami komputerowymi (brute-force). Co jednak z rewolucją komputerów kwantowych?
Algorytmy kwantowe (przede wszystkim algorytm Shora) są w teorii zdolne do wydajnego rozwiązywania problemów logarytmu dyskretnego (ECDLP) leżących u podstaw kryptografii krzywych eliptycznych, z których korzysta m.in. Bitcoin.
Stan faktyczny na dziś:
-
Obecne zagrożenie: Komputery kwantowe o stabilności i liczbie tzw. logicznych kubitów potrzebnych do złamania klucza Bitcoin po prostu jeszcze nie istnieją. Ich stworzenie to potężne wyzwanie inżynieryjne na poziomie materiałoznawstwa i fizyki subatomowej.
-
Mechanizm uodpornienia: Zagrożenie to nie uderza znienacka. Środowisko deweloperów (Bitcoin Core) bardzo uważnie śledzi ten rozwój. Jeśli pojawią się komputery mogące złamać ECDSA/Schnorra, społeczność jest w stanie poprzez aktualizację protokołu (soft-fork lub hard-fork) zaimplementować nowy, odporny na metody kwantowe (post-quantum cryptography) algorytm podpisywania transakcji.
-
Zalecana higiena: Najbardziej narażone na hipotetyczne ataki kwantowe (tzw. „Store now, decrypt later”) są adresy, których klucz publiczny (nie tylko adres) został już udostępniony sieci. Dlatego dobra praktyka unikania ponownego używania tego samego adresu ma tutaj podwójne znaczenie.
Nie daj się straszyć krzykliwym nagłówkom, które głoszą natychmiastową zgubę kryptowalut. Technologia postępuje z obu stron barykady (zarówno w atakowaniu, jak i w zabezpieczeniach).
Mity kontra Fakty o kluczach
Rozprawmy się ostatecznie z błędnymi informacjami powtarzanymi na forach.
| Mit | Fakt |
| Klucz prywatny to hasło do konta Bitcoin | Klucz prywatny jest narzędziem kryptograficznym służącym do wygenerowania ważnego podpisu dla transakcji, a nie hasłem logowania do zewnętrznej usługi. |
| Adres Bitcoin to klucz publiczny | Adres powstaje na podstawie klucza publicznego, po wykonaniu procesów haszowania (skracania i zabezpieczania), to nie to samo. |
| Blockchain przechowuje mój private key | Klucz prywatny powinien pozostawać bezpiecznie i wyłącznie na Twoim urządzeniu. Blockchain przechowuje jedynie publiczne podpisy i kwoty. |
| Hardware wallet przechowuje Bitcoiny | Hardware wallet przechowuje wyłącznie klucze (pęk kluczy) umożliwiające autoryzowanie operacji. Środki (jako zapisy UTXO) „leżą” w sieci. |
| Seed phrase to jeden klucz prywatny | Seed phrase to ziarno (backup), które używane jest do generowania całej ogromnej hierarchii dziesiątek tysięcy różnych kluczy prywatnych i publicznych. |
| Klucz publiczny pozwala wysłać BTC | Sam public key pozwala jedynie na weryfikację. Bez powiązanego z nim klucza prywatnego nie stworzysz poprawnego podpisu transakcji. |
| Zgubiony hardware wallet = zgubione BTC | Fizyczna utrata urządzenia nie jest problemem, o ile posiadasz prawidłowy backup (Seed Phrase zapisaną w bezpiecznym miejscu). |
| Giełda daje mi pełną kontrolę, bo mam hasło | Jeśli nie posiadasz klucza prywatnego (ani Seed Phrase), giełda pełni rolę powiernika (custody) i realnie to ona kontroluje los środków w sieci na poziomie warstwy kryptograficznej. |
Zainteresowany powszechnymi oszustwami? Sprawdź nasz poradnik: Jak nie dać się nabrać na fałszywe projekty kryptowalutowe?
7 kluczowych zasad bezpieczeństwa w pigułce
-
Nie ufaj, weryfikuj (Don’t trust, verify): Nie podawaj nikomu swoich kluczy ani seed phrase. Zespół wsparcia (support) dowolnej aplikacji czy giełdy nigdy Cię o to nie poprosi.
-
Cyfrowa izolacja: Nie rób zrzutów ekranu seed phrase. Nie przechowuj frazy i kluczy prywatnych w chmurze (Google Drive, iCloud) ani w plikach tekstowych na komputerze podłączonym do sieci (chyba że dobrze wiesz jak to zaszyfrować programowo, np. KeePass – choć i to niesie ryzyko przy działaniu malware’u z keyloggerem).
-
Nośniki: Zapisz swój Seed na kartce papieru (offline) lub jeszcze lepiej – wykorzystaj metalowe rozwiązanie (tzw. cryptosteel), odporne na ogień i zalanie.
-
Hardware Wallet dla znaczących kwot: Jeżeli ilość środków przeraża Cię w przypadku ich straty – zainwestuj w sprawdzony hardware wallet. Środki poniżej równowartości „dobrej kolacji na mieście” możesz trzymać na hot wallet w telefonie, by uczyć się systemu.
-
Testuj odzyskiwanie: Zanim przelejesz życiowe oszczędności, przelej ułamek dolara na swój portfel, skasuj aplikację/urządzenie i spróbuj odzyskać dostęp z Seed Phrase. Zyskasz pewność, że proces działa.
-
Uważaj na fałszywe aplikacje: Pobieraj oprogramowanie portfeli z oficjalnych stron producenta lub sprawdzonych repozytoriów, unikając polecanych w Google reklam do stron (Phishing).
-
Zrozum technologię: Największym wrogiem w krypto jest pośpiech i ignorancja mechanizmów, o których przeczytałeś wyżej. Zbudowałeś właśnie potężny fundament.
Od klucza prywatnego do transakcji Bitcoin – infografika
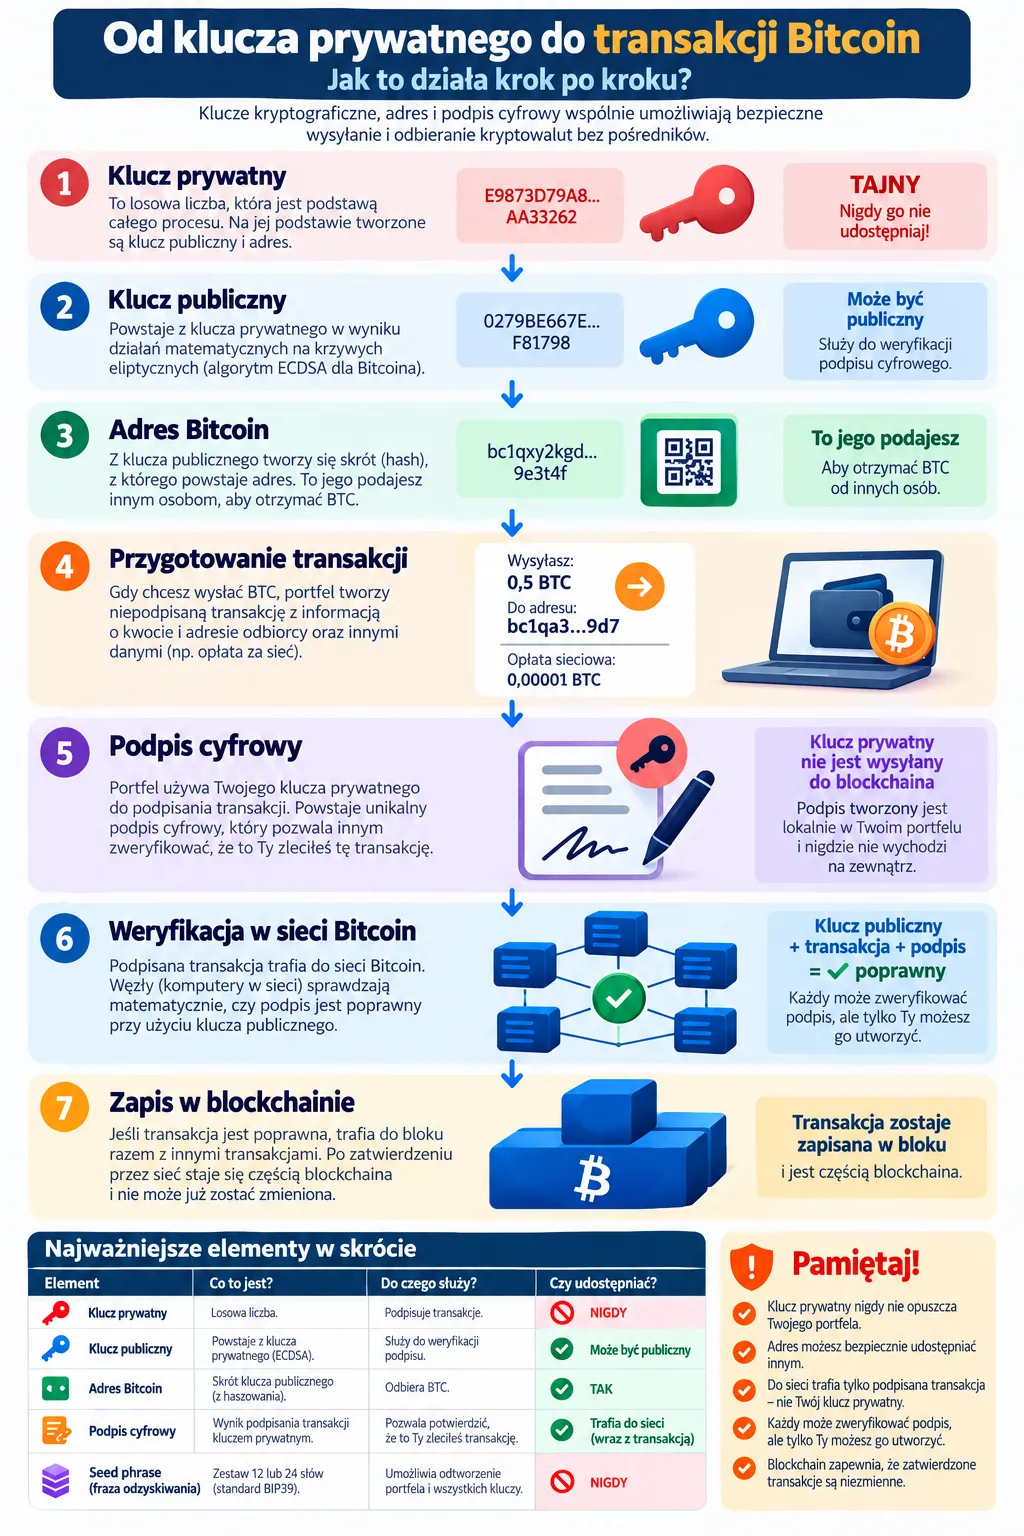
Klucze kryptograficzne – infografika / Projekt własny / ChatGPT
FAQ – Najczęściej zadawane pytania
Zastrzeżenie prawne i wyłączenie odpowiedzialności
Treści publikowane w serwisie E-kursy walut mają wyłącznie charakter informacyjno-edukacyjny i stanowią prywatne opinie autorów. Nie stanowią one rekomendacji inwestycyjnych ani informacji rekomendujących lub sugerujących strategię inwestycyjną w rozumieniu Rozporządzenia Parlamentu Europejskiego i Rady (UE) nr 596/2014 z dnia 16 kwietnia 2014 r. (MAR). Serwis nie świadczy usług doradztwa inwestycyjnego ani finansowego. Właściciele serwisu nie ponoszą odpowiedzialności za decyzje inwestycyjne podjęte na podstawie zamieszczonych materiałów. Inwestowanie na rynkach finansowych (w tym z wykorzystaniem dźwigni finansowej) zawsze wiąże się z ryzykiem utraty kapitału.
Ostrzeżenie CFD
Kontrakty CFD są złożone i wiążą się z wysokim ryzykiem szybkiej utraty gotówki przez dźwignię finansową. Nawet 90% rachunków inwestorów detalicznych odnotowuje straty. Upewnij się, że rozumiesz zasady działania CFD i możesz pozwolić sobie na tak wysokie ryzyko.
Informacja o linkach partnerskich (afiliacja)
Serwis ma charakter komercyjny. W artykułach i zestawieniach publikowane są linki afiliacyjne (partnerskie). W przypadku kliknięcia w taki odnośnik i skorzystania z oferty podmiotu trzeciego (np. założenia konta maklerskiego lub bankowego), właściciele serwisu otrzymują wynagrodzenie prowizyjne. Obecność linków afiliacyjnych w żaden sposób nie zwiększa kosztów ponoszonych przez użytkownika. Szczegółowe informacje o linkach reklamowych znajdziesz bezpośrednio przy dedykowanych treściach.
